Journalisation des accès
& traçabilité
Centralisez les journaux, suivez les actions sensibles, détectez les anomalies et disposez d’un historique fiable pour vos contrôles internes, vos audits et vos obligations réglementaires.
Une vision complète des accès et actions sensibles
La solution couvre les connexions, les consultations, les modifications, les exports, les actions d’administration et les événements de sécurité, avec une logique claire de recherche, preuve et restitution.
Accès utilisateurs
Suivi des connexions, déconnexions, échecs, changements de mots de passe et élévations de privilèges.
Utilisateur, groupe, rôle et source IP
MFA, SSO, AD, LDAP, portails métiers
Alertes et anomalies
Corrélation des événements pour signaler les accès suspects, tentatives répétées, usages inhabituels et actions sensibles.
Score de risque par événement
Notifications DSI ou RSSI
Actions sur les données
Traçabilité des consultations, téléchargements, impressions, suppressions et exports de fichiers sensibles.
Données RH, finances, état civil
Détection des comportements anormaux
Conservation & preuve
Archivage des journaux selon vos politiques internes, avec export des traces pour contrôle ou investigation.
Rétention 30, 90, 365 jours ou plus
Empreinte, horodatage et chaîne de preuve
Administration système
Historique des changements techniques et actions d’exploitation réalisées sur les serveurs, applications et équipements.
Configuration, patchs, comptes admin
Journalisation centralisée et horodatée
Pilotage opérationnel
Tableaux de bord pour suivre les volumes, les risques, les accès sensibles, les tendances et les actions à traiter.
Indicateurs par service ou application
Rapports périodiques automatisables
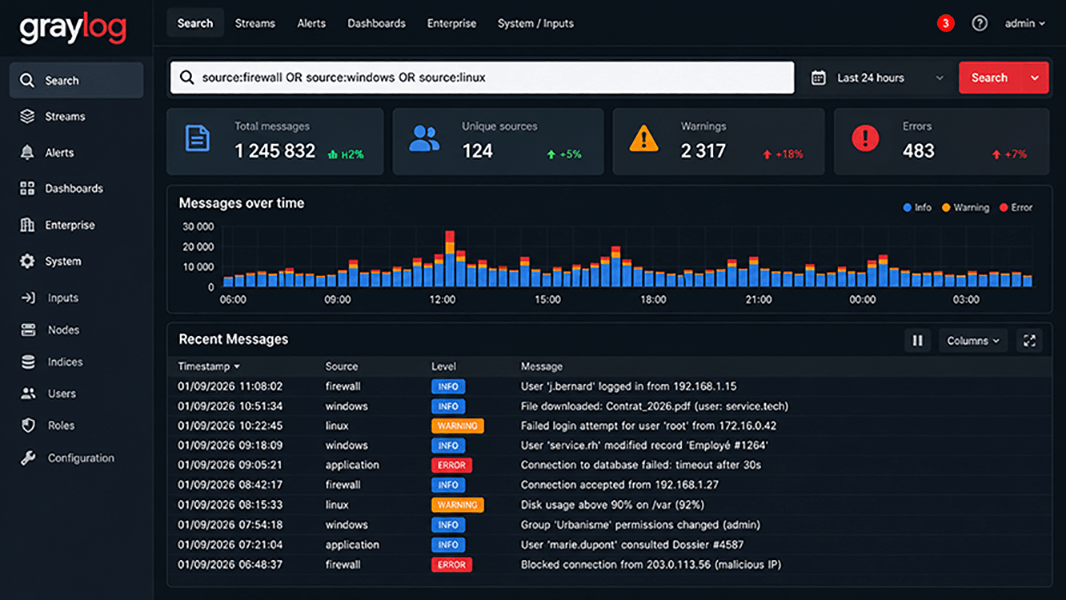
Pilotage temps réel
Un tableau de bord exploitable par les équipes

Vision immédiate des événements
Indicateurs sur les connexions, utilisateurs actifs, alertes critiques et taux de succès.

Recherche multicritères
Filtrage par service, application, adresse IP, ressource, résultat ou période.

Détection des comportements suspects
Échecs répétés, accès hors horaires, privilèges élevés ou modifications sensibles.
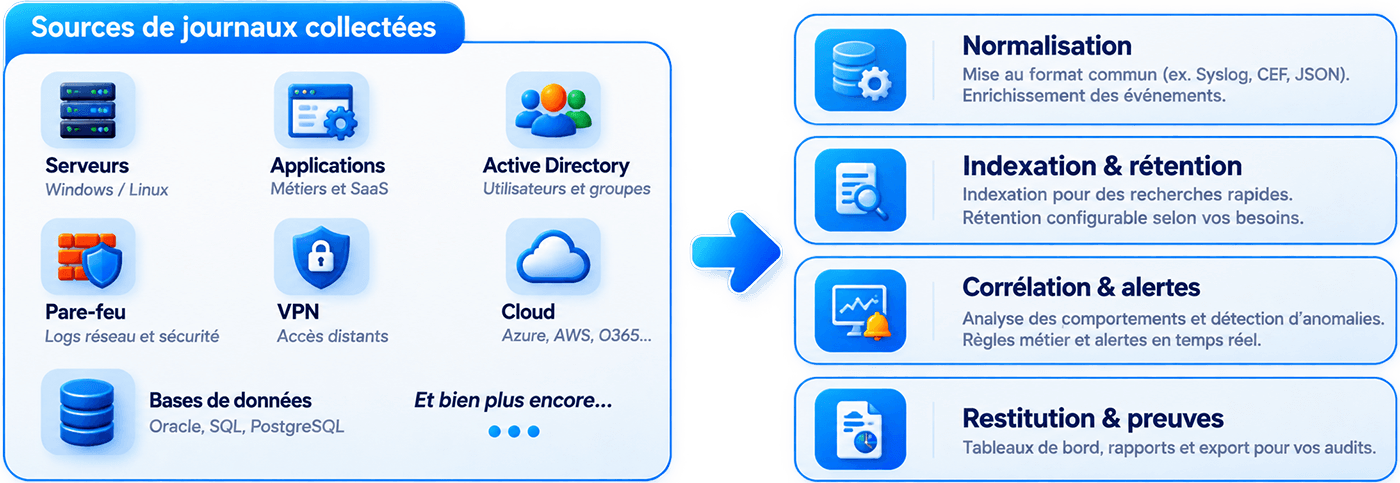
Collecte multi-sources et conservation maîtrisée